Blog
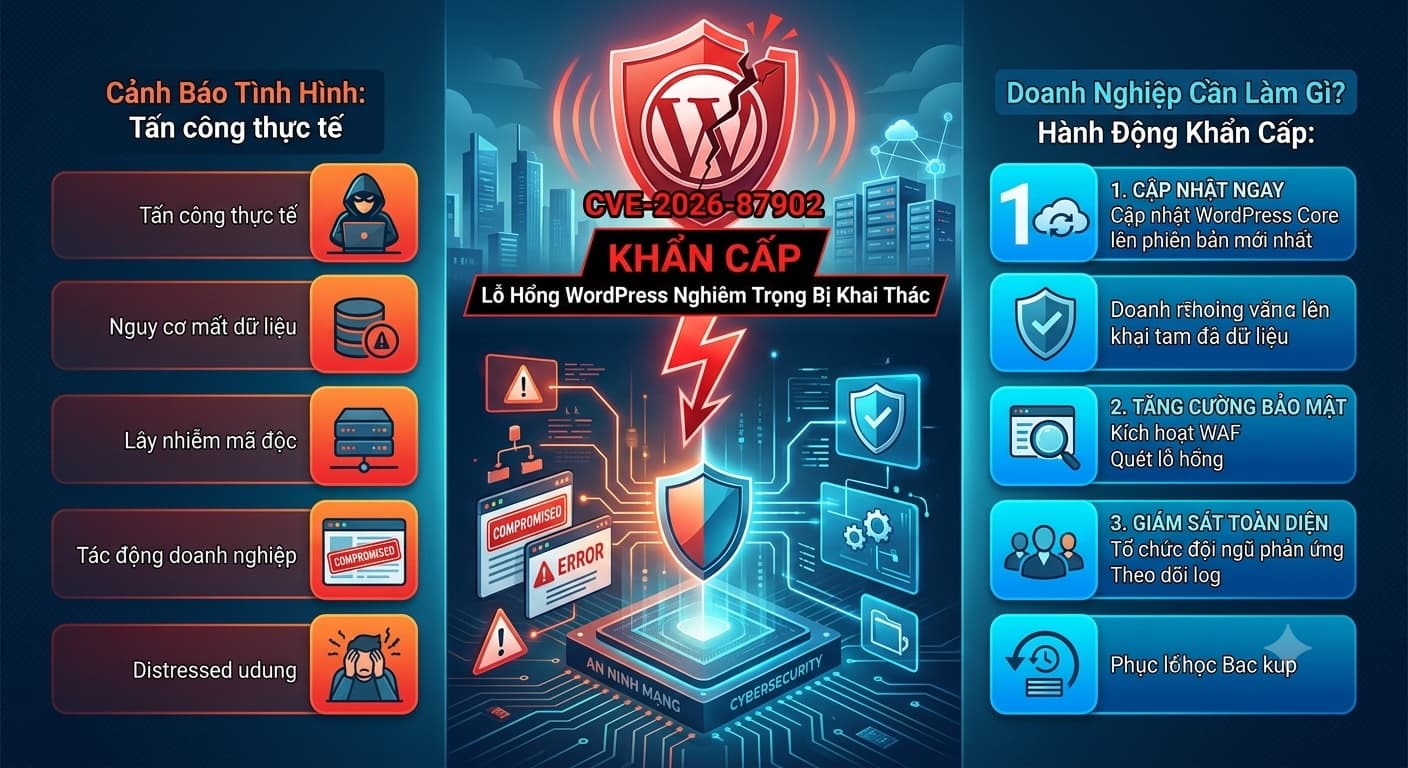
Cảnh Báo Khẩn Cấp: Lỗ Hổng Nghiêm Trọng Trên Plugin WooCommerce Bị Khai Thác Để Chiếm Quyền Điều Khiển Website
Lỗ hổng CVE-2026-27540 trong plugin WooCommerce Wholesale Lead Capture đang bị khai thác tích cực để tải lên mã độc PHP. Hãy cập nhật ngay lập tức lên phiên bản 2.0.3.2.
Cảnh Báo Khẩn Cấp: Lỗ Hổng Bảo Mật Trong Plugin 5 Triệu Lượt Tải All-in-One WP Migration Đe Dọa Chiếm Quyền Điều Khiển Website Doanh Nghiệp
Lỗ hổng nghiêm trọng CVE-2026-19949 trong plugin All-in-One WP Migration ảnh hưởng tới hàng triệu website WordPress. Tìm hiểu ngay cách phòng ngừa và bảo vệ doanh nghiệp.
Cảnh báo khẩn cấp: Lỗ hổng nghiêm trọng trong Elementor Pro đang bị khai thác thực tế – Hơn 6 triệu website WordPress bị đe dọa
Lỗ hổng bảo mật nghiêm trọng CVE-2026-32475 trong Elementor Pro đang bị tin tặc khai thác tích cực để chiếm quyền điều khiển website. Hãy cập nhật ngay lập tức!
Cảnh báo khẩn: Lỗ hổng nghiêm trọng trong plugin miniOrange SAML SSO trên WordPress đang bị khai thác thực tế
Cảnh báo bảo mật khẩn cấp cho doanh nghiệp vận hành website WordPress sử dụng plugin miniOrange SAML 2.0 SSO trước nguy cơ bị chiếm quyền quản trị tối cao.
Cảnh báo khẩn cấp: Lỗ hổng nghiêm trọng trong plugin Forminator Forms đe dọa hơn 600.000 website WordPress
Lỗ hổng bảo mật WordPress CVE-2026-15748 (CVSS 9.8) trong plugin Forminator Forms cho phép tin tặc chiếm quyền điều khiển website doanh nghiệp từ xa mà không cần đăng nhập.
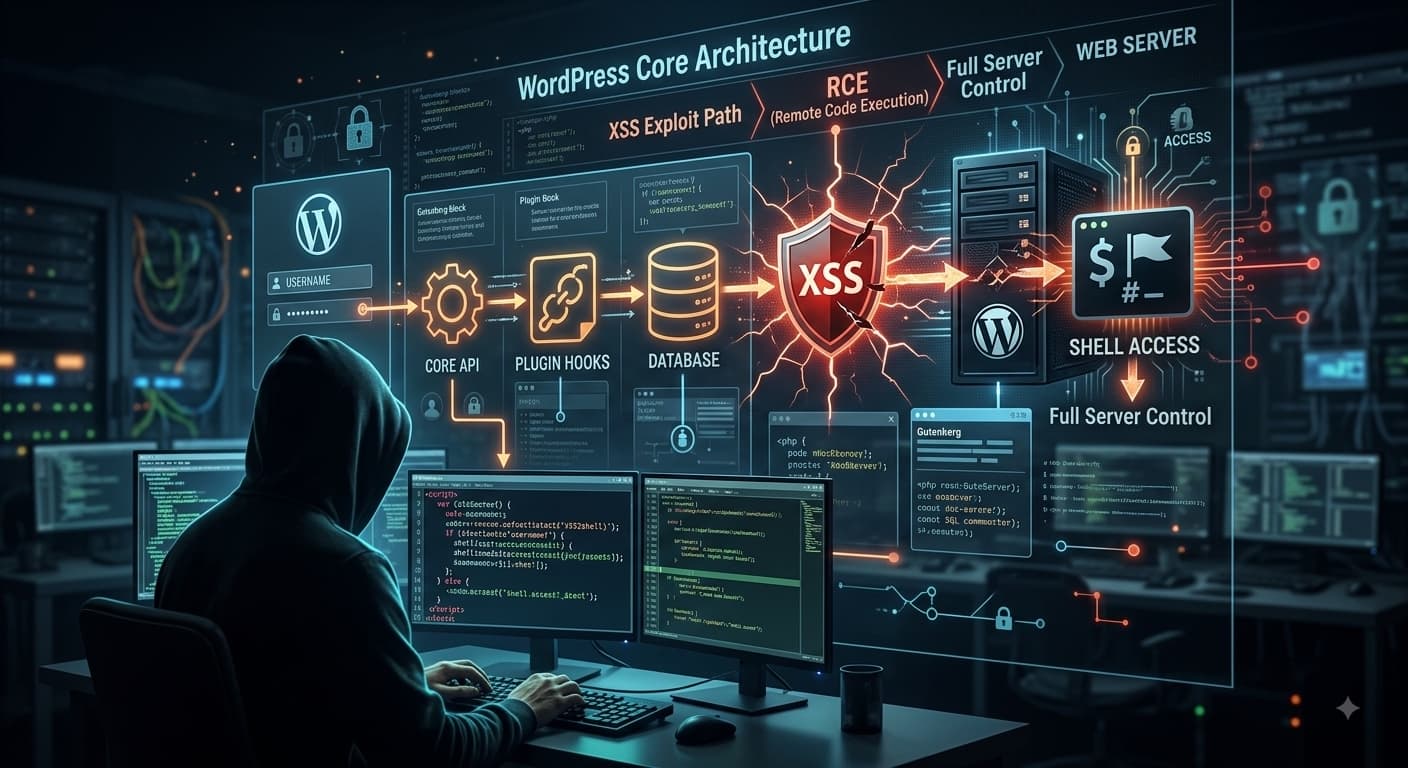
Lỗ hổng WordPress Core "XSS2Shell" (CVE-2026-64638): Từ lỗi đăng nhập thông thường đến chiếm quyền điều khiển máy chủ
Lỗ hổng nghiêm trọng XSS2Shell (CVE-2026-64638) trong WordPress Core cho phép kẻ tấn công không cần tài khoản chiếm quyền quản trị và thực thi mã độc trên máy chủ.
Cảnh Báo Khẩn Cấp: Lỗ Hổng wp2shell Tấn Công WordPress Core – Doanh Nghiệp Cần Hành Động Ngay
Lỗ hổng wp2shell (CVE-2026-63030 & CVE-2026-60137) cho phép hacker chiếm quyền điều khiển website WordPress mà không cần tài khoản. Hãy kiểm tra và vá lỗi ngay lập tức.