Cảnh báo khẩn cấp: Lỗ hổng nghiêm trọng CVE-2026-87902 trong WordPress Core đang bị khai thác thực tế – Doanh nghiệp cần làm gì?
WordPress vừa phát hành bản vá khẩn cấp cho lỗ hổng nghiêm trọng CVE-2026-87902 (CVSS 9.2). Tin tặc hiện đang tích cực khai thác để chiếm quyền điều khiển website.
Nền tảng bị ảnh hưởng
Nguồn tham khảo
- PSA: Critical Unauthenticated Path Traversal Vulnerability Patched in WordPress Core— Wordfence
- Hackers start exploiting critical WordPress flaw for code execution— Bleeping Computer
- WordPress 7.1.2 Release— WordPress.org
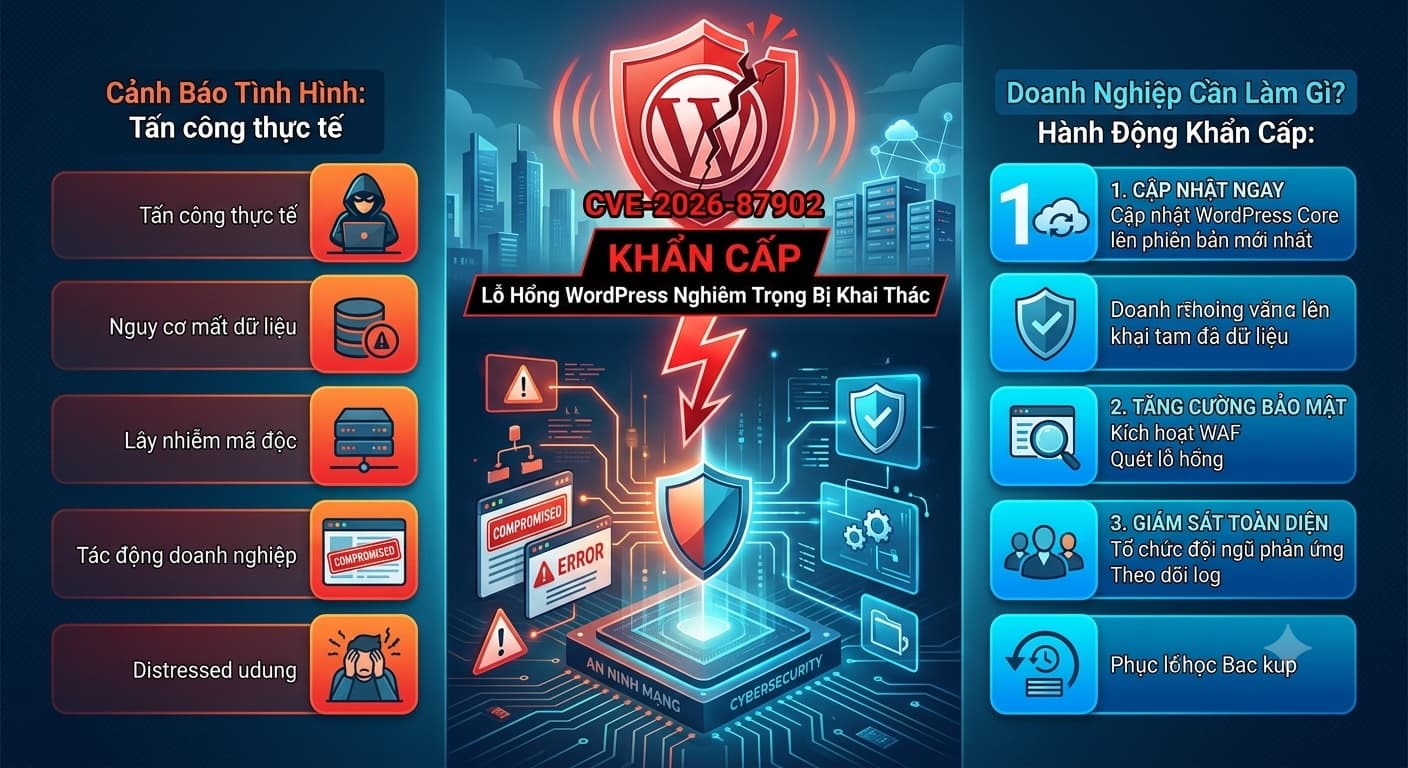
WordPress hiện là nền tảng quản trị nội dung (CMS) phổ biến nhất thế giới, vận hành hơn 40% số lượng website trên toàn cầu. Chính vì sự phổ biến này, bất kỳ lỗ hổng bảo mật nào xuất hiện trong mã nguồn cốt lõi (WordPress Core) cũng đều trở thành mục tiêu săn đón hàng đầu của tin tặc. Vào ngày 22 tháng 9 năm 2026, một lỗ hổng bảo mật nghiêm trọng mang mã hiệu CVE-2026-87902 đã chính thức được công bố và vá lỗi, đi kèm với cảnh báo đỏ về việc tin tặc đang ráo riết khai thác trong thực tế để tấn công các doanh nghiệp.
Tóm tắt dành cho lãnh đạo
- Lỗ hổng: CVE-2026-87902 (Điểm CVSS: 9.2 - Nghiêm trọng), ảnh hưởng đến WordPress Core từ phiên bản 4.7.0 đến 7.1.1 (gần một thập kỷ phát hành).
- Tác động: Cho phép kẻ tấn công không cần tài khoản (unauthenticated) thực hiện tấn công duyệt thư mục (Path Traversal) và chèn tệp tin cục bộ (LFI), từ đó có thể dẫn đến thực thi mã từ xa (RCE) và kiểm soát hoàn toàn website.
- Trạng thái: Đang bị khai thác tích cực trong thực tế. Các cuộc tấn công dò quét và thử nghiệm đã được ghi nhận chỉ sau 5 giờ kể từ khi bản vá được công bố.
- Khuyến nghị khẩn cấp: Cập nhật ngay lập tức lên phiên bản WordPress 7.1.2 hoặc các phiên bản vá lỗi tương ứng cho các nhánh cũ hơn.
Chuyện gì đang xảy ra?
Vào ngày 22 tháng 9 năm 2026, Đội ngũ Bảo mật WordPress đã phát hành phiên bản 7.1.2 cùng các bản vá bảo mật ngược (backport) cho tất cả các nhánh phiên bản cũ hơn từ 4.7 trở lên. Lỗ hổng CVE-2026-87902 được phát hiện bởi nhà nghiên cứu bảo mật Robert Ressl. Đây là một lỗi duyệt thư mục nghiêm trọng nằm trong cơ chế xử lý giao diện trang (page template resolution) của WordPress Core. Đáng chú ý, lỗ hổng này đã tồn tại âm thầm trong mã nguồn WordPress suốt gần 10 năm qua, khiến hàng triệu website doanh nghiệp trên toàn thế giới đứng trước rủi ro bị xâm nhập. Chỉ một ngày sau khi bản vá được phát hành, các hãng bảo mật lớn như Patchstack và Wordfence đã ghi nhận làn sóng tấn công tăng vọt gấp 10 lần, chuyển từ giai đoạn dò quét sang giai đoạn thả mã độc để chiếm quyền điều khiển máy chủ.
Cách thức tấn công ở mức khái quát
Lỗ hổng phát sinh từ hàm 'getpagetemplate()', công cụ mà WordPress sử dụng để xác định tệp tin giao diện nào sẽ được tải khi người dùng truy cập một trang cụ thể. Khi xây dựng tên tệp tin giao diện, WordPress đã lấy trực tiếp giá trị tham số 'pagename' từ URL của người dùng mà không qua các bước kiểm tra bảo mật nghiêm ngặt (bỏ qua hàm 'validate_file()' vốn được dùng để chặn tấn công duyệt thư mục). Kết hợp với việc giải mã URL (urldecode) trước đó, kẻ tấn công có thể chèn các ký tự đặc biệt để điều hướng hệ thống tải một tệp tin PHP tùy ý nằm ngoài thư mục giao diện hiện tại. Để chuyển đổi từ việc đọc tệp tin cục bộ sang thực thi mã từ xa (RCE), hệ thống cần đáp ứng một số điều kiện như: giao diện đang hoạt động có thư mục cấp cao bắt đầu bằng 'page-' (như 'page-templates', phổ biến ở các giao diện quen thuộc như Twenty Twelve, Twenty Fourteen, Neve, Hestia, Sydney) và máy chủ tồn tại một tệp tin PHP có thể lợi dụng (ví dụ như 'pearcmd.php' thường có sẵn trên các máy chủ cPanel cũ hoặc Docker chạy PHP trước phiên bản 8.5).
Vì sao đây là rủi ro kinh doanh lớn?
Đối với một doanh nghiệp, website không chỉ là bộ mặt thương hiệu mà còn là cổng giao dịch, nơi lưu trữ dữ liệu khách hàng và vận hành các chiến dịch marketing. Việc website bị kiểm soát thông qua lỗ hổng CVE-2026-87902 có thể dẫn đến những hậu quả tài chính và uy tín nặng nề. Tin tặc có thể chèn mã độc quảng cáo (SEO spam) làm hủy hoại thứ hạng tìm kiếm của doanh nghiệp trên Google, đánh cắp thông tin khách hàng dẫn đến vi phạm pháp luật về bảo vệ dữ liệu cá nhân, hoặc biến website thành công cụ phát tán mã độc cho các cuộc tấn công khác. Chi phí để khắc phục sự cố, khôi phục dữ liệu và lấy lại niềm tin từ khách hàng thường lớn gấp nhiều lần chi phí đầu tư cho các biện pháp phòng ngừa và bảo mật chủ động.
Doanh nghiệp nên làm gì trong 24–72 giờ tới?
- Kiểm tra ngay phiên bản WordPress hiện tại của tất cả các website thuộc quyền quản lý của doanh nghiệp.
- Tiến hành cập nhật ngay lập tức lên phiên bản WordPress 7.1.2. Nếu doanh nghiệp đang sử dụng các nhánh cũ hơn vì lý do tương thích, hãy cập nhật lên phiên bản vá lỗi tương ứng của nhánh đó (ví dụ: 7.0.6, 6.9.9, 6.8.10, v.v.).
- Kiểm tra cấu hình máy chủ, đặc biệt là các môi trường chạy Docker hoặc cPanel, đảm bảo tắt tính năng 'registerargcargv' trong cấu hình PHP nếu không thực sự cần thiết để ngăn chặn nguy cơ thực thi mã từ xa.
- Kích hoạt và cập nhật luật bảo mật cho Tường lửa ứng dụng Web (WAF) như Cloudflare, Wordfence hoặc Patchstack để ngăn chặn các yêu cầu chứa mã độc duyệt thư mục.
- Thực hiện sao lưu (backup) toàn bộ dữ liệu website (mã nguồn và cơ sở dữ liệu) trước khi thực hiện cập nhật để phòng ngừa rủi ro xung đột hệ thống.
Bài học dài hạn cho bảo mật CMS và hạ tầng số
Cuộc tấn công dồn dập nhắm vào lỗ hổng bảo mật WordPress Core một lần nữa chứng minh rằng bảo mật không phải là một sự kiện diễn ra một lần, mà là một quy trình liên tục. Doanh nghiệp cần xây dựng một chiến lược quản lý bản vá tự động hoặc có quy trình kiểm thử định kỳ để đảm bảo các bản cập nhật bảo mật được áp dụng sớm nhất có thể. Bên cạnh đó, việc áp dụng nguyên tắc phòng thủ chiều sâu (Defense-in-Depth) bằng cách kết hợp tường lửa WAF, giám sát log thời gian thực, phân quyền tối thiểu cho tiến trình web và cấu hình máy chủ an toàn là chìa khóa để giảm thiểu tối đa thiệt hại ngay cả khi lỗ hổng chưa được vá.
Hanoi Byte có thể hỗ trợ như thế nào?
Tại Hanoi Byte, chúng tôi hiểu rằng việc duy trì và bảo mật hệ thống website, CMS cũng như hạ tầng cloud đòi hỏi nguồn lực kỹ thuật chuyên sâu và sự giám sát liên tục – điều mà nhiều doanh nghiệp vừa và nhỏ thường gặp khó khăn. Với vai trò là đối tác công nghệ tin cậy, Hanoi Byte cung cấp các giải pháp toàn diện từ tư vấn chiến lược số, tối ưu hóa hạ tầng cloud, cho đến xây dựng quy trình vận hành và bảo mật website an toàn, bền vững. Nếu doanh nghiệp của bạn đang vận hành website WordPress hoặc các hệ thống CMS tùy chỉnh nhưng chưa có quy trình kiểm tra bảo mật và vá lỗi định kỳ, Hanoi Byte luôn sẵn sàng đồng hành để đánh giá hiện trạng, đề xuất lộ trình cải thiện và triển khai giải pháp phù hợp nhất. Liên hệ với Hanoi Byte ngay hôm nay để bắt đầu hành trình chuyển đổi số an toàn và hiệu quả cho doanh nghiệp của bạn.